Квантовий комп’ютер може зламати біткоїн за 62 хвилини
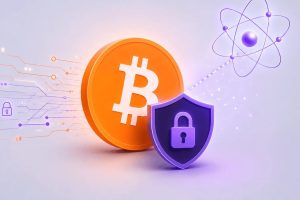
Науковці оцінили, що квантовому комп’ютеру на архітектурі надпровідних cat qubits знадобиться близько 29 600 фізичних кубітів і 62 хвилини, щоб розв’язати задачу на еліптичній кривій secp256k1. Саме ця крива захищає біткоїн.
Як працює потенційна атака
Дослідники з французького квантового стартапу Alice & Bob разом зі співавторами розрахували ресурси для алгоритму Шора. Вони розглянули дві архітектури: з кодами повторення cat qubits та LDPC-cat. У роботі описали логічні операції, розподіл фізичних кубітів на чипі та розклад обчислень.
Алгоритм Шора потенційно дозволяє отримати приватний ключ із публічного. Для біткоїна ключовою є задача дискретного логарифмування на secp256k1. Саме вона лежить в основі цифрових підписів і захисту гаманців. За оцінками, для цього вистачить не більше ніж 30 000 cat qubits, а час складе близько години.
Інші сценарії виглядають так. Злом RSA-2048 потребуватиме близько 22 593 кубітів і 3,14 дня. Задача FFDLP-512 — близько 6700 кубітів і 21 хвилини. Скорочення часу для RSA-2048 до 1,25 години можливе приблизно з 611 000 кубітів. Для основних розрахунків передбачили цикл корекції помилок в одну мікросекунду, час реакції 10 мікросекунд і відсутність бітових помилок. Остання умова відповідає збереженню стану кубіта близько 100 років. Якщо послабити її до однієї години та додати ще один рівень корекції, потреба для RSA-2048 зросте приблизно до 45 000 кубітів.
Йдеться про теоретичну оцінку, а не демонстрацію реального злому. Квантових систем із необхідними характеристиками наразі немає.
Що це означає для власників біткоїна
Потенційна загроза може стосуватися 6,26 млн BTC, публічні ключі яких уже розкриті. Водночас це не означає, що монети можна викрасти сьогодні. Для реалізації сценарію потрібен квантовий комп’ютер, здатний виконати обчислення з необхідною точністю та корекцією помилок.
Нова оцінка з’явилася на тлі попередніх попереджень. Підрозділ Google Quantum AI раніше заявляв, що майбутні системи можуть зламати сучасну криптографію швидше, ніж очікувалося. Це посилило дискусію про перехід на постквантову криптографію. У Coinbase представили технічні рекомендації щодо оновлення захисту мережі. Засновник Cardano Чарльз Хоскінсон критикував пропозицію BIP-361. Він зазначив, що навіть її впровадження не усуне ризики для всіх монет. Попри успішну квантово стійку транзакцію в мережі біткоїна від StarkWare, співзасновник Stacks Муніб Алі вказав, що невизначеність щодо квантової безпеки може стримувати інституційні інвестиції.